Kriminalni hakeri objavili su podatke oko 8,7 miliona ljudi nakon provale u baze podataka tri britanska aerodroma: Manchester, London Stansted i East Midlands. MAG je bio meta pokušaja iznude, ali otkup nije isplaćen, a kompanija tvrdi da je obavestila pogođene i radi sa vlastima. Analize ukazuju da su procureli e‑adrese, telefoni, adrese, registarske tablice, istorija kupovina i podaci o uređajima, dok ICO savetuje proveru bankarskih izvoda i uključivanje MFA. Pošto je baza dostupna na otvorenom internetu, rizik od sekundarnih prevara je povećan.
Hakeri Objavili Podatke 8,7 Miliona Putnika Nakon Napada Na Tri Britanska Aerodroma
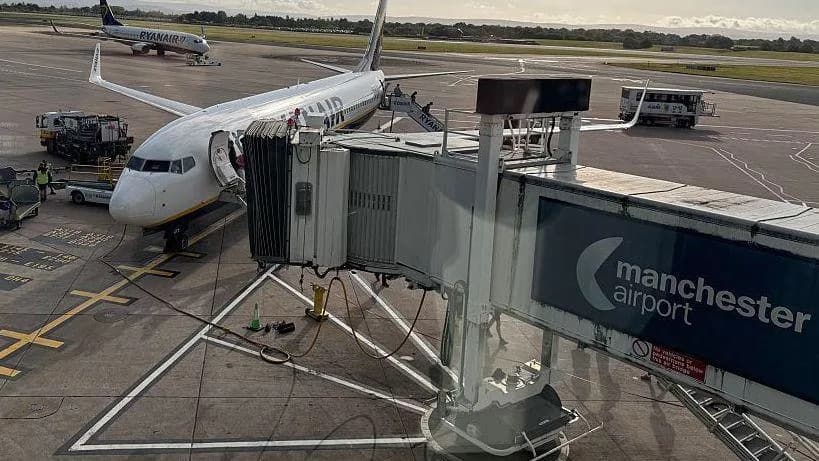
[Getty Images]
Kriminalni hakeri objavili su na internetu lične podatke oko 8,7 miliona ljudi nakon što su kompromitovali baze podataka na tri aerodroma u Ujedinjenom Kraljevstvu: Manchester, London Stansted i East Midlands.
Napadači su pokušali da iznude Manchester Airports Group (MAG) tražeći neotkrivenu sumu novca, ali zahtev za otkupom nije bio isplaćen. MAG navodi da je kontaktirao sve pogođene korisnike i da pruža dodatnu podršku onima sa predstojećim rezervacijama.
"MAG je uveren da je preduzeo efikasne mere za zaštitu korisnika i kontaktirali smo sve koji su pogođeni, uključujući i one sa predstojećim rezervacijama kako bismo im ponudili dodatnu podršku."
Prema analizama stručnjaka iz servisa HaveIBeenPwned, objavljeni podaci sadrže e‑adrese, brojeve telefona, fizičke adrese, registarske tablice vozila, istoriju kupovina, kao i podatke o uređajima i pristupima javnim Wi‑Fi mrežama i podacima o parkiranju. Hakerska grupa tvrdi da objavljuje oko pola terabajta podataka i opisuje ceo skup kao "čistu PII" (personally identifiable information).
Sajber‑bezbednjak Kevin Beaumont upozorava da objavljeni podaci uključuju i istorijske lokacije i planirana buduća putovanja, što znači da osobe osetljive na praćenje kretanja treba da preduzmu dodatne korake opreza. Takođe ističe rizik od sekundarnih prevara u kojima se ponovo koriste brojevi telefona, registarske tablice i druge lične informacije.
Neočekivano, veb sajt na kojem je skup podataka objavljen je dostupan na otvorenom internetu, a ne na mračnom vebu, što znatno olakšava pristup zlonamernim akterima i povećava rizik za žrtve. Hakeri su se, kako navode, služili istom metodom u više napada: iskorišćavanjem slabosti u načinu čuvanja digitalnih ključeva za interne mreže kompanija.
MAG tvrdi da sarađuje sa nadležnim organima i stručnim savetnicima te da fizička bezbednost putnika na aerodromima nije bila ugrožena. Ipak, stručnjaci upozoravaju da curenje ovakvih podataka može dovesti do povećanog broja lažnih poziva, phishing kampanja i pokušaja prevare.
Kako da se zaštitite
Nadzorni organ za zaštitu podataka Information Commissioner's Office (ICO) na svojoj stranici daje praktične savete za osobe čiji su podaci kompromitovani:
- Prijavite krađu dokumenata (pasoš, platne kartice, vozačka dozvola) izdavaču
- Redovno proveravajte izvod iz banke i kreditni izveštaj na neobične transakcije
- Budite oprezni prema sumnjivim e‑mailovima, SMS porukama ili pozivima
- Koristite jake lozinke i uključite višefaktornu autentifikaciju (MFA) gde je moguće
- Razmislite o privremenim merama kao što su obaveštenja o kreditnim događajima ili zamrzavanje kredita ako primetite sumnjive aktivnosti
Osobe pogođene curenjem treba da ostanu oprezne i odmah reaguju na svaku sumnjivu komunikaciju koja zahteva lične ili finansijske informacije.
Pomozite nam da budemo bolji.