Grupa Rhysida kompromitovala je mrežu državne administracije Berlina i ukrala oko 1,44 miliona fajlova (približno 5,8 TB). Napadači su tražili 30 BTC (~2,3 miliona USD), a pošto je Berlin odbio pregovore, celokupna arhiva je objavljena na mreži. Među navodno procurelim dokumentima su podaci o vodosnabdevanju, lični podaci zaposlenih i planovi za vanredne situacije. Berlinski Senat formirao je koordinacionu grupu pod vođstvom CDO Floriana Hauera i ubrzano radi na proceni štete i obaveštavanju pogođenih.
Ransomver Napad Na Berlin: Rhysida Objavila 1,44 Miliona Fajlova (5,8 TB)
Credit:
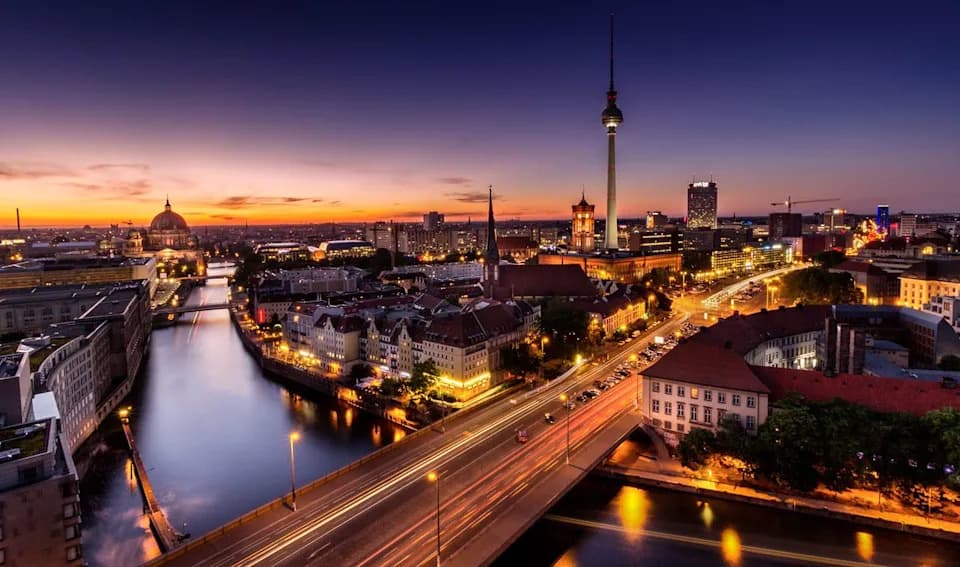
Grupa poznata kao Rhysida kompromitovala je mrežu državne administracije Berlina i iz nje ukrala oko 1,44 miliona fajlova u ukupnoj veličini od približno 5,8 TB. Napadači su potom pokušali da iznude novac, ali su – nakon što je Berlin odbio pregovore – objavili čitavu arhivu na mreži.
Šta se dogodilo
Prema izveštajima nemačkih medija i bezbednosnih organizacija, Rhysida je prvo postavila uzorak ukradenih podataka na podzemnom forumu i zatražila plaćanje od 30 bitkoina (približno 2,3 miliona dolara) u zamenu za brisanje kopije. Berlinski organi su javno potvrdili incident i najavili da neće pregovarati sa kriminalcima, već da su pokrenuli opsežnu istragu.
Zahtev i objava
Nakon što je Berlin odbio da plati, grupa je nekoliko dana kasnije objavila celu arhivu. Prema izveštaju javnog servisa Tagesschau, arhiva sadrži 1,44 miliona fajlova u ukupnoj veličini od 5,8 TB. Chaos Computer Club navodi da medju procurenim dokumentima postoje osetljivi podaci o vodosnabdevanju grada, lični podaci administrativnog osoblja, radne reference i planovi za vanredne situacije.
Reakcija vlasti
Senat Berlina označio je napad kao "izuzetno ozbiljno krivično delo i napad na državu Berlin". U saopštenju objavljenom na Berlin.de navodi se da se podaci "ubrzano analiziraju" i da je formirana dodatna koordinaciona grupa u Kanzlerovoj kancelariji Senata pod vođstvom Chief Digital Officer-a (CDO) Floriana Hauera.
"Nadležne administracije su u procesu obaveštavanja i savetovanja pogođenih građana i kompanija", stoji u saopštenju (mašinski prevedeno).
Mogući rizici
Procureli podaci koji se navode u izvorima ukazuju na nekoliko potencijalno opasnih posledica: prekid ili ugrožavanje kritične infrastrukture (npr. vodosnabdevanja), izlaganje ličnih podataka zaposlenih i poslovnih informacija, kao i objavljivanje planova za vanredne situacije koji bi mogli pomoći daljim napadima ili zloupotrebama.
Šta sledi
Berlinski organi nastavljaju sa analizom procurenog materijala i procenom štete. Istraga i sanacija uključivaće identifikaciju pogođenih osoba i organizacija, obaveštavanje javnosti i preduzimanje tehničkih i pravnih mera za ublažavanje posledica. Bezbednosni eksperti i dalje prate situaciju kako bi procenili pune razmere incidenta.
Izvori: Tagesschau, Chaos Computer Club, saopštenje Berlin.de, izveštaji sigurnosnih analitičara i medija.
Pomozite nam da budemo bolji.