WaterPlum, grupa povezana sa Severnom Korejom, inficirala je više od 30.000 računara u preko 100 zemalja i ukrala podatke iz više od 7.000 kripto novčanika. Napadi su sprovođeni lažnim ponudama za posao i zaraženim fajlovima sa sajtova za deljenje koda; žrtve su izgubile najmanje 10,71 miliona dolara između decembra 2025. i jula 2026. Istražitelji su otkrili i "farmu laptopova" povezanu sa napadima, a stručnjacima se savetuje pokretanje sumnjivog koda u sandbox okruženju kako bi zaštitili privatne ključeve i podatke.
WaterPlum: Grupa Povezana Sa Severnom Korejom Inficirala 30.000+ Uređaja i Ukrala 11M USD Iz Kripto Novčanika
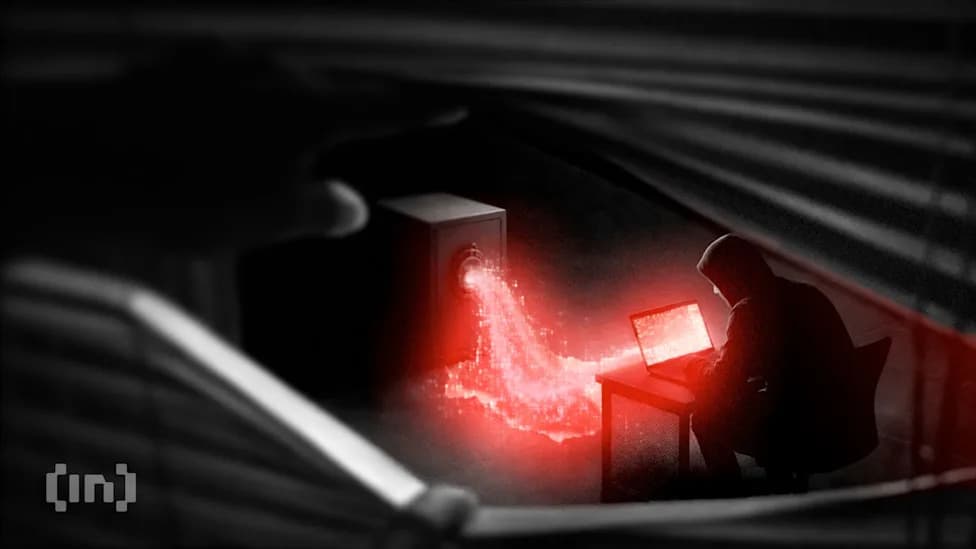
Hacker at a computer stealing from crypto wallets. Photo by BeInCrypto
Grupa poznata kao WaterPlum (takođe praćena kao Contagious Interview) inficirala je više od 30.000 računara u preko 100 zemalja i ukrala podatke iz više od 7.000 kripto novčanika, saopštile su japanska Nacionalna policijska agencija (NPA) i FBI. Novčanici pod kontrolom napadača primili su najmanje 10,71 miliona dolara digitalne imovine u periodu od decembra 2025. do jula 2026.
Šta se dogodilo?
Napad je vođen lažnim regrutovanjem: akteri su se predstavljali kao headhunteri ili potencijalni poslodavci u oblastima veštačke inteligencije, kriptovaluta i NFT-a. Ciljali su softverske programere i IT stručnjake putem društvenih mreža, oglasa za posao i platformi za freelancere, pozivajući ih na tehničke intervjue ili zadatke iz kodiranja.
Metod napada
Kandidati su dobijali zahteve da preuzmu fajlove sa sajtova za deljenje koda — ponekad opravdanih „prekinutim video pozivom“ ili potrebom za zadatak. Ti fajlovi su sadržali malver koji krađa lozinke iz pregledača, pravi snimke ekrana, beleži pritiske tastera i prisvaja tajne ključeve koji kontrolišu kripto novčanike.
"Akteri iz WaterPlum-a se predstavljaju kao potencijalni poslodavci kako bi ciljali softverske developere i IT stručnjake širom sveta pod izgovorom atraktivnih radnih prilika", navode NPA i FBI u zajedničkom upozorenju.
Otkriće i obim
BeInCrypto je u avgustu izvestio o istraživaču koji je dve godine imao uvid u infrastrukturu grupe i mapirao 1.640 žrtava u 57 zemalja. Zvanična procena NPA i FBI-ja pokazuje znatno veći obim — više od 30.000 inficiranih uređaja i pljačku podataka iz 7.000+ novčanika.
Farma laptopova i povezanost
Istražitelji su takođe razotkrili i zatvorili prvu poznatu "farmu laptopova" u Japanu: lokalni pomagači čuvali su računare u svojim domovima, dok su severnokorejski radnici u inostranstvu daljinski upravljali uređajima i predstavljali se kao japanski stanovnici kako bi dobijali freelance ugovore. Prema istrazi, ti radnici su poslali za stotine miliona jena vrednosti kriptovalute u inostranstvo, a iste internet adrese povezane su sa farmom i sa WaterPlum-om.
"NPA i FBI procenjuju da i sajber akteri WaterPlum-a i neki severnokorejski IT radnici deluju pod 313. Generalnim biroom Odeljenja za industriju municije...", navodi zajedničko saopštenje.
Primer iz prakse
Jedan osumnjičeni je navodno aplicirao za poziciju u japanskoj berzi bitFlyer koristeći ukradeni CV, odbijao da se preseli i zahtevao isplatu u kriptovaluti — ponašanje koje je izazvalo sumnju i sprečilo zapošljavanje.
Kako se zaštititi?
Istražitelji preporučuju oprez pri prihvatanju koda od regrutera: pokrećite sumnjive fajlove u izolovanom sandbox okruženju, izbegavajte direktno preuzimanje izvršnih fajlova sa nepoznatih izvora, proveravajte identitet regrutera i korporativne adrese, koristite hardverske novčanike za čuvanje privatnih ključeva i omogućite dvofaktornu autentifikaciju gde god je moguće.
Ključne preporuke:
- Pokrećite nepoznati kod u sandboxu ili virtuelnoj mašini.
- Ne unosite privatne ključeve u softver koji niste sami verifikovali.
- Koristite hardverske novčanike i snažnu 2FA zaštitu.
- Proverite autentičnost regrutera (korporativni e‑mail, video identitet) pre slanja fajlova.
Ova kampanja podvlači rastuću prijetnju sajber-napada koji ciljaju profesionalce u tehnološkom sektoru i pokazuje koliko je važno da pojedinci i organizacije primene osnovne, ali efikasne mere zaštite.
Pomozite nam da budemo bolji.